Eine Sicherheitslücke beim chinesischen Wechselrichter- und Speicherhersteller Sungrow eröffnete den Zugriff auf rund 250.000 Solaranlagen in Deutschland. Entdeckt hatte sie Ende August 2026 Marlon Starkloff, Geschäftsführer der Kasseler IT-Sicherheitsfirma Jakkaru. Bei Tests der Sungrow-Plattform iSolarCloud gelangte er ohne gültiges Passwort bis in administrative Konten. Von dort reichten die Rechte zum Starten und Stoppen von Solaranlagen, zur Steuerung von Batteriespeichern und zur Installation neuer Firmware. Die deutschen Anlagen verfügen zusammen über rund 7,8 Gigawatt Spitzenleistung. Bei hoher Solarproduktion hätte ein koordinierter Hacker-Angriff deshalb mehrere Gigawatt Erzeugung abrupt vom Netz trennen können. Im Extremfall wären Frequenzstörungen und automatische Stromabschaltungen möglich gewesen. Einen Missbrauch stellte Sungrow nach eigenen Angaben nicht fest; der Hersteller schloss die Lücke kurzfristig.
Symbolbild: Shutterstock
Sungrow bündelte die Steuerung tausender Anlagen in einer Cloud
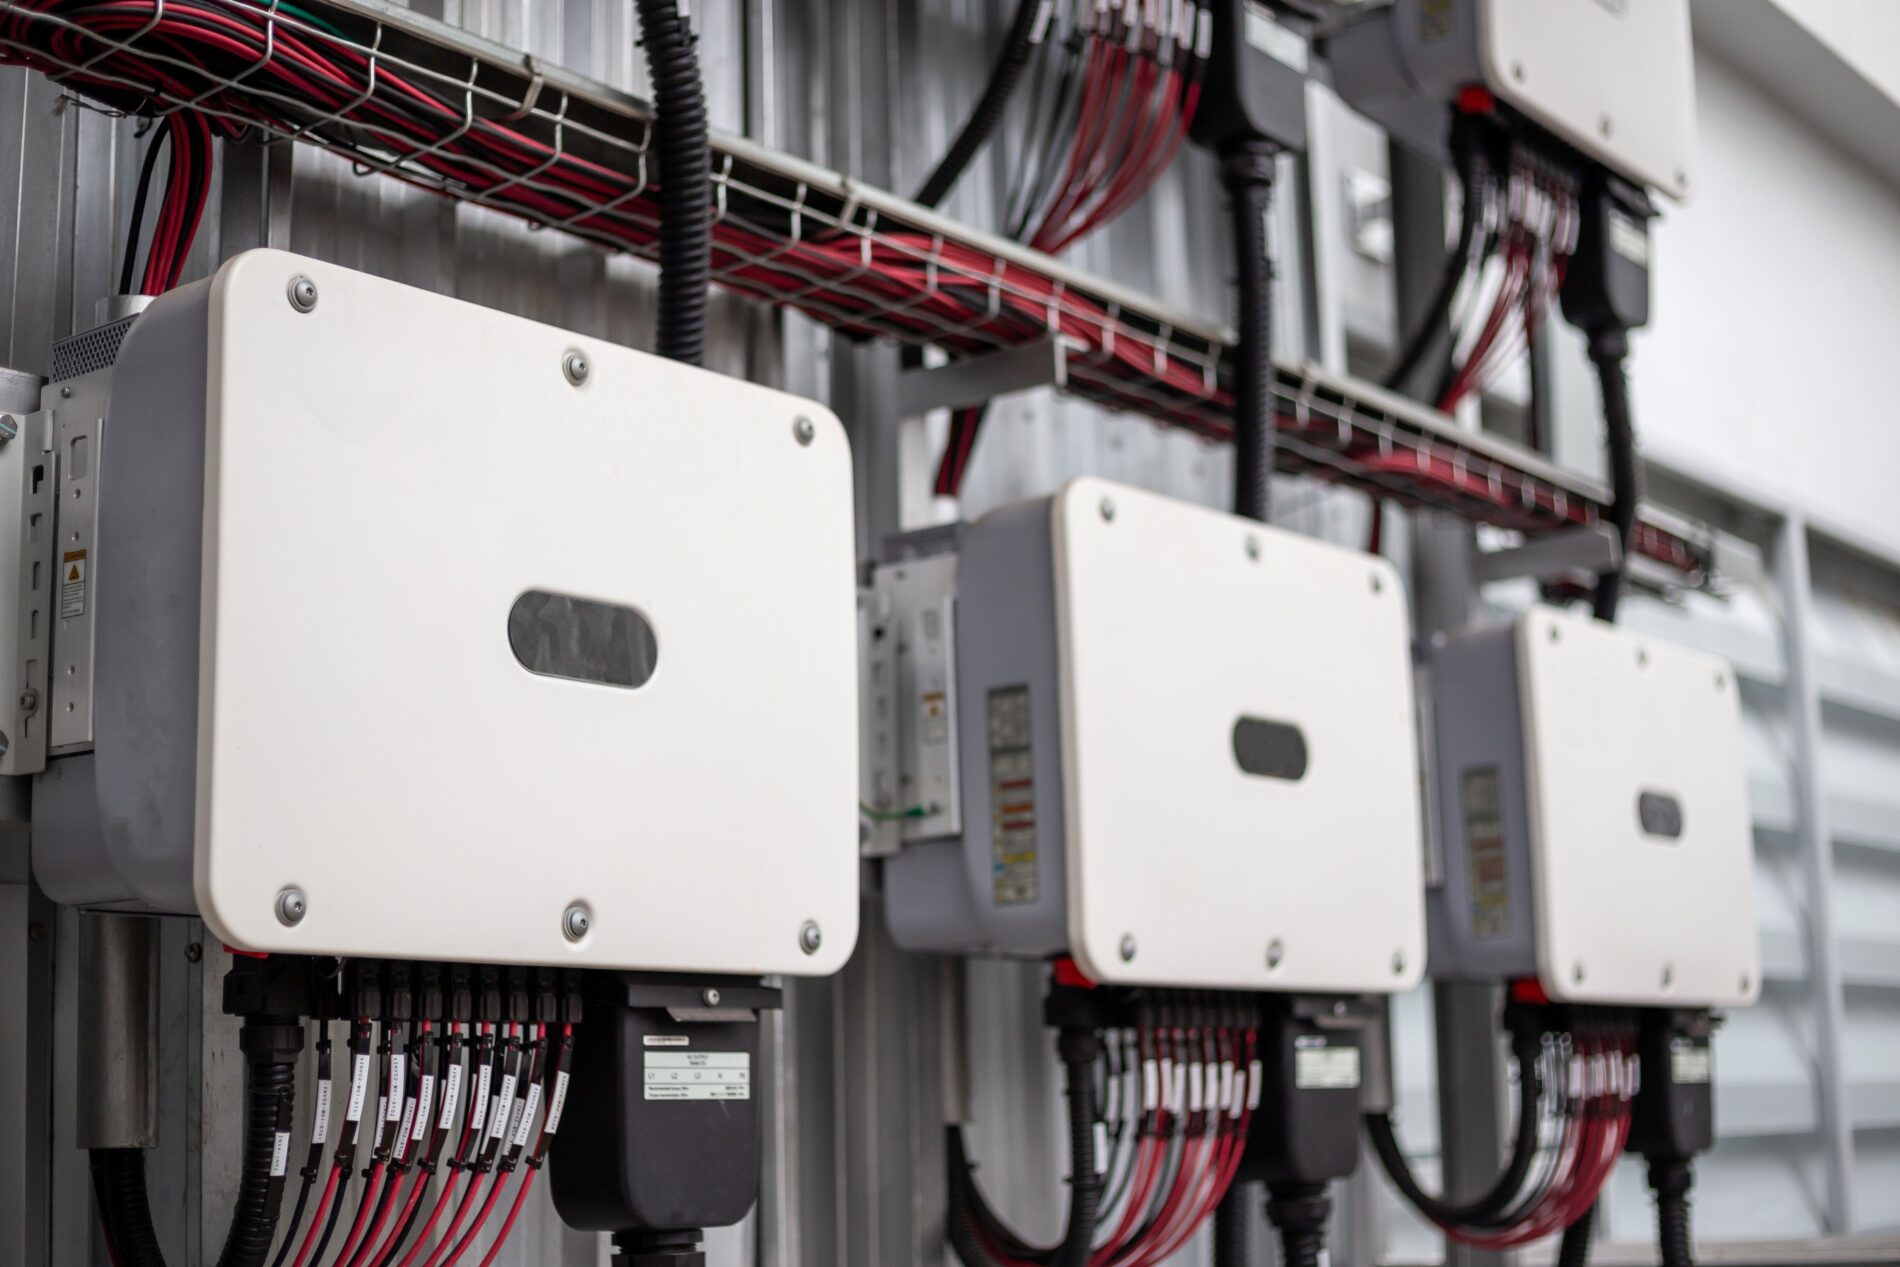
Wechselrichter bilden die Schnittstelle zwischen Solarmodulen und Stromnetz. Sie wandeln Gleichstrom in netztauglichen Wechselstrom um, während moderne Geräte zugleich mit Herstellerplattformen kommunizieren. Sungrow nutzt dafür die iSolarCloud, über die Betreiber und Installateure Anlagen überwachen und verwalten. Damit erhält eine zentrale IT-Plattform jedoch Zugriff auf eine enorme Zahl dezentral verteilter Stromerzeuger.
Genau dort setzte Starkloff an. Die Anmeldung übermittelte neben Benutzername und Passwort einen Parameter für die Art des Logins. Setzten die Forscher diesen Wert auf fünf, ignorierte das System laut Jakkaru das eingegebene Passwort und meldete sie direkt an. Außerdem verschickte die Plattform keine Warnung über den fremden Login. Über hierarchisch verknüpfte Konten und weitere Informationen gelangten die Forscher schließlich bis auf die administrative Ebene von Sungrow.
7,8 Gigawatt Spitzenleistung in Deutschland waren erreichbar
Mit diesen Rechten ließ sich nach Angaben von Jakkaru die gesamte Anlagenstruktur einer Region verwalten. Administratoren konnten Anlagen auflisten, verändern, starten oder stoppen. Außerdem ließen sich Batteriespeicher ansteuern und eigene Firmware auf cloudverbundene Geräte übertragen. Die Forscher führten solche Befehle jedoch nicht an fremden realen Anlagen aus. Deshalb ist die technische Zugriffsmöglichkeit belegt, ein tatsächlich ausgelöster Massenausfall dagegen nicht.
In Deutschland waren rund 250.000 Sungrow-Anlagen mit zusammen 7,8 Gigawatt installierter Spitzenleistung betroffen. Diese Leistung steht allerdings nicht zu jeder Zeit zur Verfügung. Nachts liefern Solaranlagen praktisch keinen Strom, während Wolken ihre Einspeisung ebenfalls reduzieren. An einem sonnigen Mittag hätte ein gleichzeitiges Abschalten dagegen mehrere Gigawatt Erzeugung treffen können. Damit erreicht die Sicherheitslücke eine Größenordnung, die weit über einen gewöhnlichen IT-Vorfall hinausgeht.
Ein koordinierter Ausfall hätte das europäische Stromnetz belastet
Das kontinentaleuropäische Verbundnetz hält rund drei Gigawatt Frequenzhaltungsreserve für plötzliche Leistungsungleichgewichte vor. Die 7,8 Gigawatt deutscher Sungrow-Anlagen entsprechen mehr als dem Zweieinhalbfachen dieser Größenordnung. Daraus folgt jedoch kein automatischer Blackout. Deutschland ist Teil eines synchron gekoppelten europäischen Netzes, weshalb Reserven und Kraftwerke über Landesgrenzen hinweg auf einen Frequenzabfall reagieren.
Ein ausreichend großer und schneller Erzeugungsausfall hätte dennoch erhebliche Folgen. Sinkt die Netzfrequenz deutlich unter 50 Hertz, aktivieren die Netzbetreiber zunächst automatische und anschließend weitere Reserven. Reicht die Stabilisierung nicht aus, beginnt im kontinentaleuropäischen Netz bei 49 Hertz der automatische Lastabwurf. Dann müssen zunächst mindestens fünf Prozent der nationalen Last vom Netz getrennt werden. Für betroffene Haushalte und Unternehmen bedeutet das einen realen Stromausfall. Der Fall Sungrow zeigt deshalb ein strukturelles Problem: Hunderttausende dezentrale Stromerzeuger lassen sich über eine zentrale Cloud zu einem gemeinsamen digitalen Angriffsziel bündeln.
Verfasser: Blackout-News
Verwendete Quellen: Jakkaru (07.10.26) – ZfK (07.10.26) – Cleanthinking (07.10.26)
Lesen Sie auch:
- Cyberangriffe: Schwachstellen in Solarmodulen – Hacker könnten Millionen Anlagen abschalten
- Sicherheitslücke bei Solarmodulen – Hacker könnten das europäische Stromnetz lahmlegen
- Sicherheitslücken in Solar- und Windparks: Einladung für Hacker-Angriffe?
- Russische Hackergruppe dringen in Infrastruktur zur Stromversorgung ein