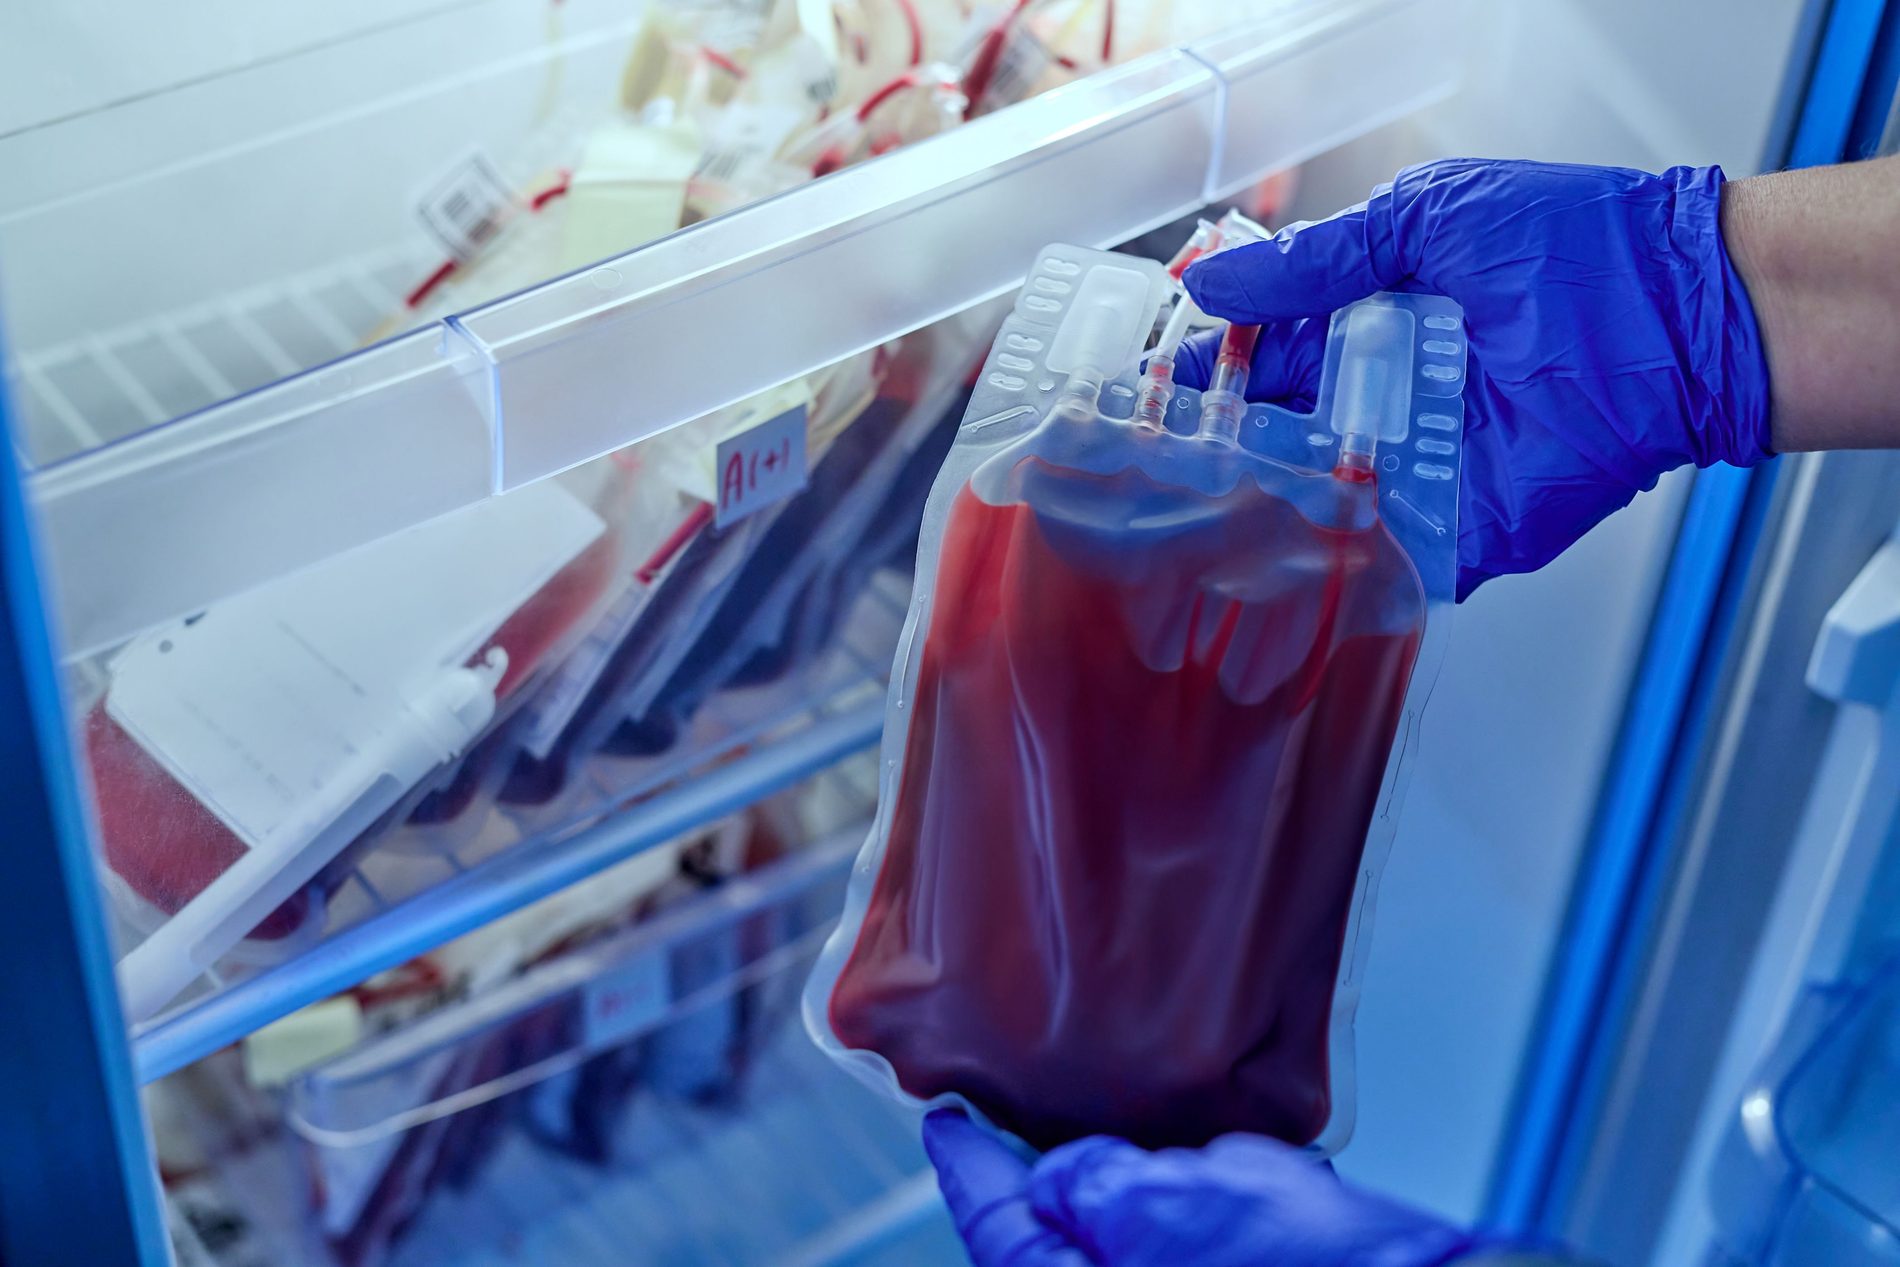
In Frankreich haben Hacker in der Nacht zum 2. November 2026 die Kühltechnik des staatlichen Blutspendedienstes EFS angegriffen. Bei dem Cyberangriff auf Blutbank-Einrichtungen manipulierten sie an drei Standorten die Steuerung von Kühlanlagen über einen externen Dienstleister. Statt minus 30 Grad programmierten die Täter Temperaturen von bis zu 110 Grad Celsius. Dadurch drohte die Vernichtung von Blutplasma für Transfusionen und lebenswichtige Medikamente. Allerdings verhinderten Alarmsysteme größere Schäden, bevor die Anlagen diese Temperaturen erreichten. Der Angriff erfolgte nach mehreren ähnlichen Attacken auf Supermärkte in Europa. Die französischen Sicherheitsbehörden untersuchen inzwischen die Hintergründe.
Ermittler suchen Täter hinter europaweiten Cyberangriffen auf Kühlanlagen
Bislang hat keine Hackergruppe die Verantwortung übernommen. Frankreichs Cybersicherheitsbehörde ANSSI untersucht jedoch bereits seit Mitte Oktober gezielte Angriffe auf vernetzte Kühlanlagen. Die Ermittler kennen mehrere betroffene Steuerungssysteme, darunter Geräte von Danfoss, Copeland und Dixell. Ein Zusammenhang zwischen den Supermarktattacken und dem Angriff auf den Blutspendedienst ist allerdings noch nicht nachgewiesen.
Sicherheitsexperten diskutieren sowohl einzelne Hacker als auch staatlich unterstützte Sabotage. Der britische Cyberexperte Rafe Pilling von Sophos hält beide Möglichkeiten grundsätzlich für plausibel. Allerdings fehlen bislang belastbare Beweise für eine Beteiligung Russlands oder anderer Staaten. Die Angreifer haben weder bekannte politische Forderungen gestellt noch ein öffentliches Bekennerschreiben veröffentlicht. Deshalb bleibt auch unklar, ob sie wirtschaftliche Schäden verursachen oder gezielt kritische Infrastruktur treffen wollten.
Cyberangriff auf Blutbank trifft externen Kältetechnikdienstleister
Der Cyberangriff erfolgte offenbar über die Fernwartung der Kühltechnik und nicht über das interne Computernetz des Blutspendedienstes. Der Kältetechnikspezialist Coolworld bestätigte am 4. November einen Sicherheitsvorfall in seiner Fernüberwachungssoftware. Das Unternehmen verweist auf eine Komponente eines weiteren Zulieferers, die außerhalb seiner unmittelbaren Kontrolle lag. Coolworld habe reagiert und unterstütze betroffene Kunden, nennt jedoch weder die konkrete Sicherheitslücke noch das betreffende Produkt.
Damit zeigt sich ein besonders problematischer Angriffsweg. Selbst wenn Krankenhäuser ihre eigenen Computersysteme absichern, bleiben externe Wartungszugänge ein mögliches Einfallstor. Die Hacker benötigen dann keinen direkten Zugriff auf medizinische Daten oder Krankenhausserver. Stattdessen können sie über schlecht geschützte Steuerungssysteme physische Anlagen beeinflussen. Genau diese Verbindung zwischen digitaler Fernwartung und lebenswichtiger Technik macht den Angriff so gefährlich.
Verdorbenes Blutplasma könnte lebenswichtige Behandlungen gefährden
Die betroffenen Kühlräume enthielten vor allem tiefgefrorenes Blutplasma und Spenderproben. Plasma liefert wichtige Gerinnungsfaktoren und kommt unter anderem bei schweren Blutungen zum Einsatz. Außerdem gewinnen Pharmaunternehmen daraus Immunglobuline, Albumin und weitere Arzneimittel. Steigt die Temperatur über zulässige Grenzen, können empfindliche Proteine ihre Eigenschaften verändern. Deshalb dürfen Blutprodukte nach einer kritischen Temperaturabweichung nicht ohne Qualitätsprüfung verwendet werden.
Besonders gefährlich wäre ein größerer Verlust gleichzeitig eingelagerter Plasmabestände. Krankenhäuser müssten dann auf Reserven anderer Standorte zurückgreifen, während der Blutspendedienst Ersatz organisieren müsste. Bei erheblichen Engpässen könnten sich medizinische Behandlungen verzögern. Zudem lässt sich tiefgefrorenes Plasma nach dem Auftauen nicht beliebig wieder einfrieren. Die Herstellung neuer Bestände erfordert zusätzliche Blutspenden, Verarbeitung und Qualitätskontrollen. Im aktuellen Fall verhinderte der rechtzeitige Eingriff jedoch sämtliche gemeldeten Produktverluste.
Bekannte Sicherheitslücken ermöglichen wiederholte Angriffe auf Kühltechnik
Die französische Cybersicherheitsbehörde hatte bereits am 12. Oktober vor kompromittierten Kühlanlagen gewarnt. Betroffen waren unter anderem Danfoss-Steuerungen der Serien AK-SM und AK-SC sowie XWEB-Systeme von Copeland und Dixell. Nach Erkenntnissen von Sicherheitsexperten nutzten Angreifer bei früheren Attacken bekannte Schwachstellen, veraltete Software und unzureichend geschützte Fernzugänge. Besonders problematisch sind Geräte mit werkseitigen Standardpasswörtern und direkter Internetverbindung.
Die wirtschaftlichen Folgen zeigen sich bereits im europäischen Einzelhandel. Der Handelskonzern Ahold Delhaize erwartet durch die Angriffe im Oktober mögliche Umsatzeinbußen von bis zu 250 Millionen Euro. Das operative Ergebnis könnte deshalb um bis zu 100 Millionen Euro sinken. Zahlreiche Supermärkte mussten verdorbene Lebensmittel entsorgen, während Techniker die Kühlanlagen wieder unter Kontrolle brachten. Die erneuten Attacken Anfang November zeigen allerdings, dass die bisherigen Sicherheitsmaßnahmen nicht überall ausreichen.
Hersteller und Betreiber müssen Fernzugriffe absichern
Die französische Behörde CERT-FR empfiehlt deshalb, gefährdete Kühlsteuerungen vollständig vom öffentlichen Internet zu trennen. Fernwartung soll künftig nur über geschützte Verbindungen erfolgen. Außerdem müssen Betreiber Standardpasswörter ersetzen, Software aktualisieren und sämtliche Temperatureinstellungen überprüfen. Ein einfacher Neustart reicht bei veralteten Geräten ohne Sicherheitsupdates ausdrücklich nicht aus. Denn die Angreifer könnten dieselben Schwachstellen unmittelbar erneut ausnutzen.
Auch die Gesundheitsbranche reagiert inzwischen. Das internationale Gesundheitsnetzwerk Health-ISAC empfiehlt zusätzliche Temperaturfühler, unabhängige Alarmsysteme und mechanische Sicherheitsabschaltungen. Diese sollen gefährliche Temperaturänderungen auch dann verhindern, wenn Hacker die digitale Steuerung übernehmen. Außerdem sollen externe Wartungszugriffe zeitlich begrenzt und besonders abgesichert werden.
EU koordiniert Schutzmaßnahmen gegen weitere Angriffe
Die Europäische Kommission, Europol und die Cybersicherheitsagentur ENISA koordinieren inzwischen die Untersuchungen der Angriffsserie. Seit dem 11. Oktober registrieren europäische Behörden wiederholt Manipulationen gewerblicher Kühlanlagen. Nach einer weiteren Angriffswelle am 1. und 2. November forderten sie Unternehmen zu sofortigen Schutzmaßnahmen auf. Allerdings bleibt offen, wie viele gefährdete Anlagen weiterhin über das Internet erreichbar sind.
Frankreichs Blutspendedienst hat die Fernzugriffe auf betroffene Systeme inzwischen abgeschaltet und seine Überwachung verstärkt. Die Blutversorgung blieb deshalb ohne Unterbrechung, während Mitarbeiter gefährdete Bestände sicherten oder umlagerten. Der Vorfall zeigt dennoch eine erhebliche Abhängigkeit von externen Technikdienstleistern. Werden deren Steuerungssysteme kompromittiert, können Angreifer nicht nur Lebensmittel vernichten, sondern auch die Versorgung mit lebenswichtigen Blutprodukten gefährden.
Verfasser: Blackout News
Verwendete Quellen: AP (03.11.26) – Coolworld (04.11.26) – Enisa (04.11.26) – The Guardian (04.11.26) – Cert (12.10.26)
Lesen Sie auch:
- Cyberangriff auf Hunderte Supermärkte – Hacker zerstören Lebensmittel im Millionenwert
- Cyberangriff in Norwegen – Hacker öffnen stundenlang Staudammventile
- Cyberangriff legt britisches Gaskraftwerk vier Tage lahm
- 165 Sabotageverdachtsfälle in acht Monaten – Schleswig-Holstein schützt Stromnetz stärker