Die AusweisApp-Website des Bundes war am Samstag, 26. September 2026, für einen Teil der Nutzer zeitweise nicht regulär erreichbar. D-Trust, die Zertifizierungsstelle der Bundesdruckerei-Gruppe, hatte das TLS-Zertifikat für ausweisapp.bund.de bereits am Freitag zurückgezogen. Browser wie Firefox und teilweise Chrome reagierten deshalb mit Zertifikatswarnungen oder blockierten den Zugriff. Als Sperrgrund erschien „privilegeWithdrawn“, während eine öffentliche Begründung zunächst fehlte. Hinweise auf einen kompromittierten privaten Schlüssel gab es dabei nicht. Die eigentliche Online-Ausweisfunktion war nach den vorliegenden Informationen nicht generell ausgefallen. Am Samstagabend erhielt die Website schließlich ein neues Zertifikat und war danach wieder erreichbar.
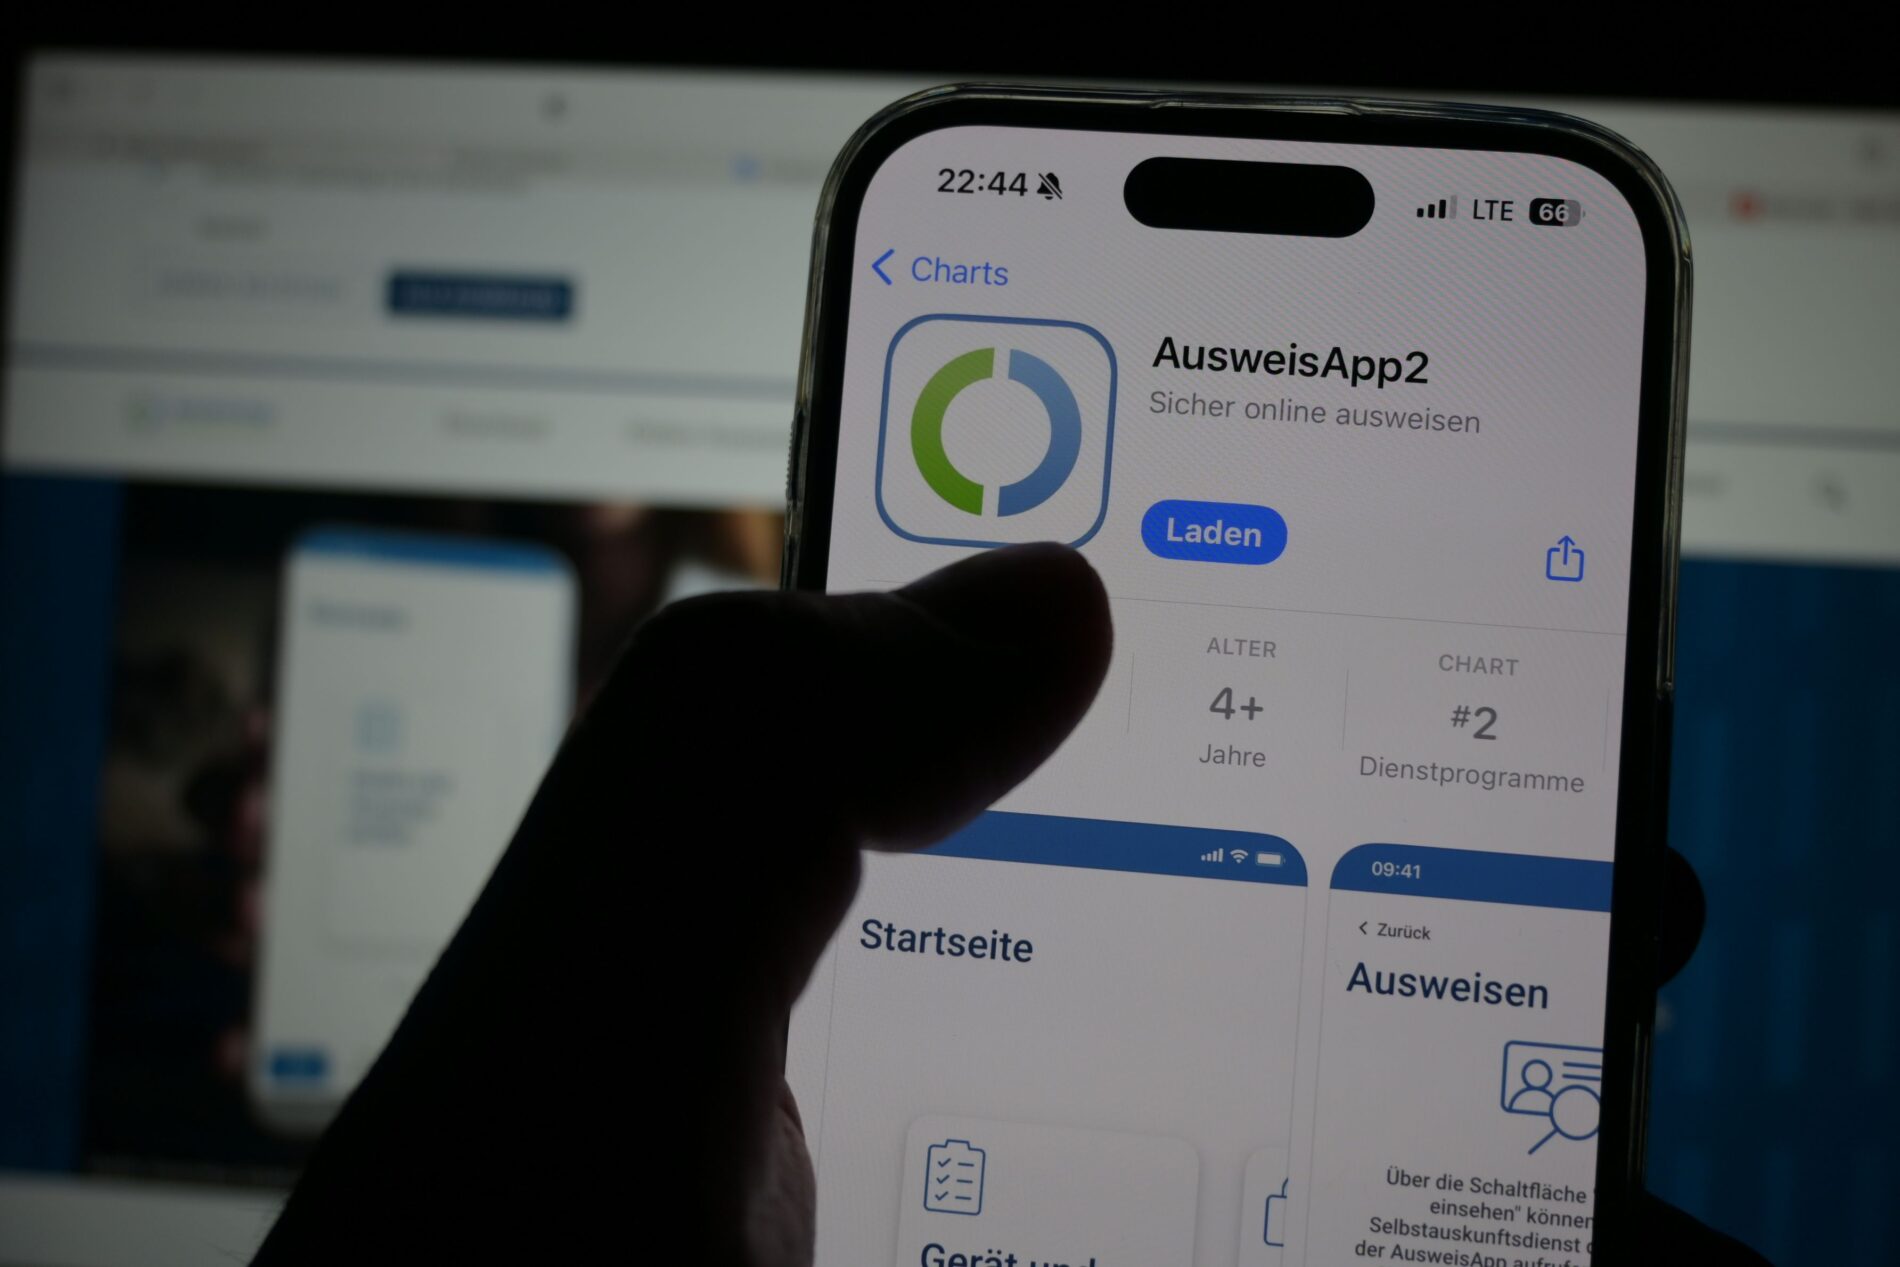
Bild: Shutterstock
AusweisApp-Zertifikat mit ungewöhnlichem Sperrgrund zurückgezogen
Ein TLS-Zertifikat bestätigt dem Browser die Identität eines Servers und ermöglicht eine verschlüsselte Verbindung. Zieht die Zertifizierungsstelle ein Zertifikat zurück, können Browser deshalb die Verbindung verweigern. Genau dies geschah bei ausweisapp.bund.de, wobei die Reaktion je nach Browser und Aktualität der Sperrinformationen unterschiedlich ausfiel.
Besonders relevant ist jedoch der eingetragene Sperrgrund „privilegeWithdrawn“. Nach den aktuellen Vorgaben des CA/Browser Forums steht dieser Code für bestimmte Verstöße oder Änderungen auf Seiten des Zertifikatsinhabers. Dazu können unzutreffende Angaben, Vertragsverstöße oder wesentliche Änderungen von Zertifikatsdaten gehören. Ein kompromittierter privater Schlüssel fällt dagegen ausdrücklich unter den separaten Grund „keyCompromise“. Deshalb lässt sich aus dem Vorgang kein Hackerangriff oder Schlüsselverlust ableiten.
Betreiberstruktur hatte sich wenige Wochen zuvor geändert
Auffällig ist allerdings eine organisatorische Änderung beim Betreiber. Die frühere Governikus GmbH & Co. KG wurde im August 2026 formwechselnd in die Governikus Service GmbH umgewandelt. Das Handelsregister dokumentiert die entsprechende Änderung zum 14. August. Auch das aktuelle Impressum der AusweisApp nennt inzwischen die Governikus Service GmbH als Verantwortlichen im Auftrag des Bundesamtes für Sicherheit in der Informationstechnik.
Ob diese Umfirmierung tatsächlich den Zertifikatswiderruf ausgelöst hat, ist jedoch bislang nicht offiziell bestätigt. Technisch wäre eine Änderung relevanter Unternehmensdaten grundsätzlich ein möglicher Anlass für die Erneuerung eines Zertifikats. Der Sperrgrund allein beweist diesen Zusammenhang aber nicht. D-Trust hatte zunächst keine öffentlich nachvollziehbare Erklärung für den konkreten Fall veröffentlicht.
Website betroffen – Online-Ausweis offenbar weiter nutzbar
Für Nutzer entscheidend ist außerdem die Trennung zwischen Website und eigentlicher Anwendung. Die Software dient zum Auslesen des Personalausweises, des elektronischen Aufenthaltstitels oder der eID-Karte. Sie ermöglicht außerdem den verschlüsselten Datenaustausch mit Online-Diensten. Die Zertifikatsstörung der Website bedeutete deshalb nicht automatisch einen Ausfall dieses Identifikationsverfahrens.
Bereits installierte Versionen der AusweisApp funktionierten nach Nutzerberichten weiterhin. Einschränkungen entstanden vor allem dort, wo Anwender die offizielle Website aufrufen oder die Software von dort herunterladen wollten. Am 26. September erhielt ausweisapp.bund.de gegen Abend ein neues Zertifikat, weshalb die Browserwarnungen anschließend verschwanden. Der eigentliche technische Schaden blieb damit begrenzt. Bei einer zentralen staatlichen Identitätslösung ist ein unerklärter Zertifikatswiderruf dennoch relevant, weil die Vertrauenskette unmittelbar über den sicheren Zugang entscheidet.
Verfasser: Blackout News
Verwendete Quellen: Heise (26.09.26) – Blogspan (26.09.26)
Lesen Sie auch:
- EU-Altersprüfung für soziale Netzwerke – ein trojanisches Pferd
- EU startet „W Social“ mit Ausweis-Pflicht – Alternative zu X setzt auf Identitätskontrolle
- USA starten Angriff – Amerika bläst zur politischen Gegenoffensive gegen digitale Zensur in der EU
- Zensur durch die Hintertür – Bundesnetzagentur führt Meldestelle für „Hass“ und „Fake News“ ein