Nur drei Wochen nach einem großangelegten Cyberangriff auf rund 700 Supermärkte in Frankreich haben Hacker erneut die Kühltechnik europäischer Lebensmittelgeschäfte manipuliert. In der Nacht zum 2. November 2026 trafen die Angriffe Filialen in Schweden, Belgien, Luxemburg, Irland und weiteren Ländern. Unbekannte griffen auf vernetzte Steuerungssysteme zu und erhöhten teilweise die Temperaturen auf 50 Grad Celsius. Dadurch verdarben Lebensmittel, während einzelne Geschäfte vorübergehend schließen mussten. Bereits beim Angriff in Frankreich am 12. Oktober hatten vergleichbare Manipulationen massive Warenverluste und sogar Brände verursacht. Ob dieselben Täter hinter beiden Angriffswellen stehen, ist bislang ungeklärt.
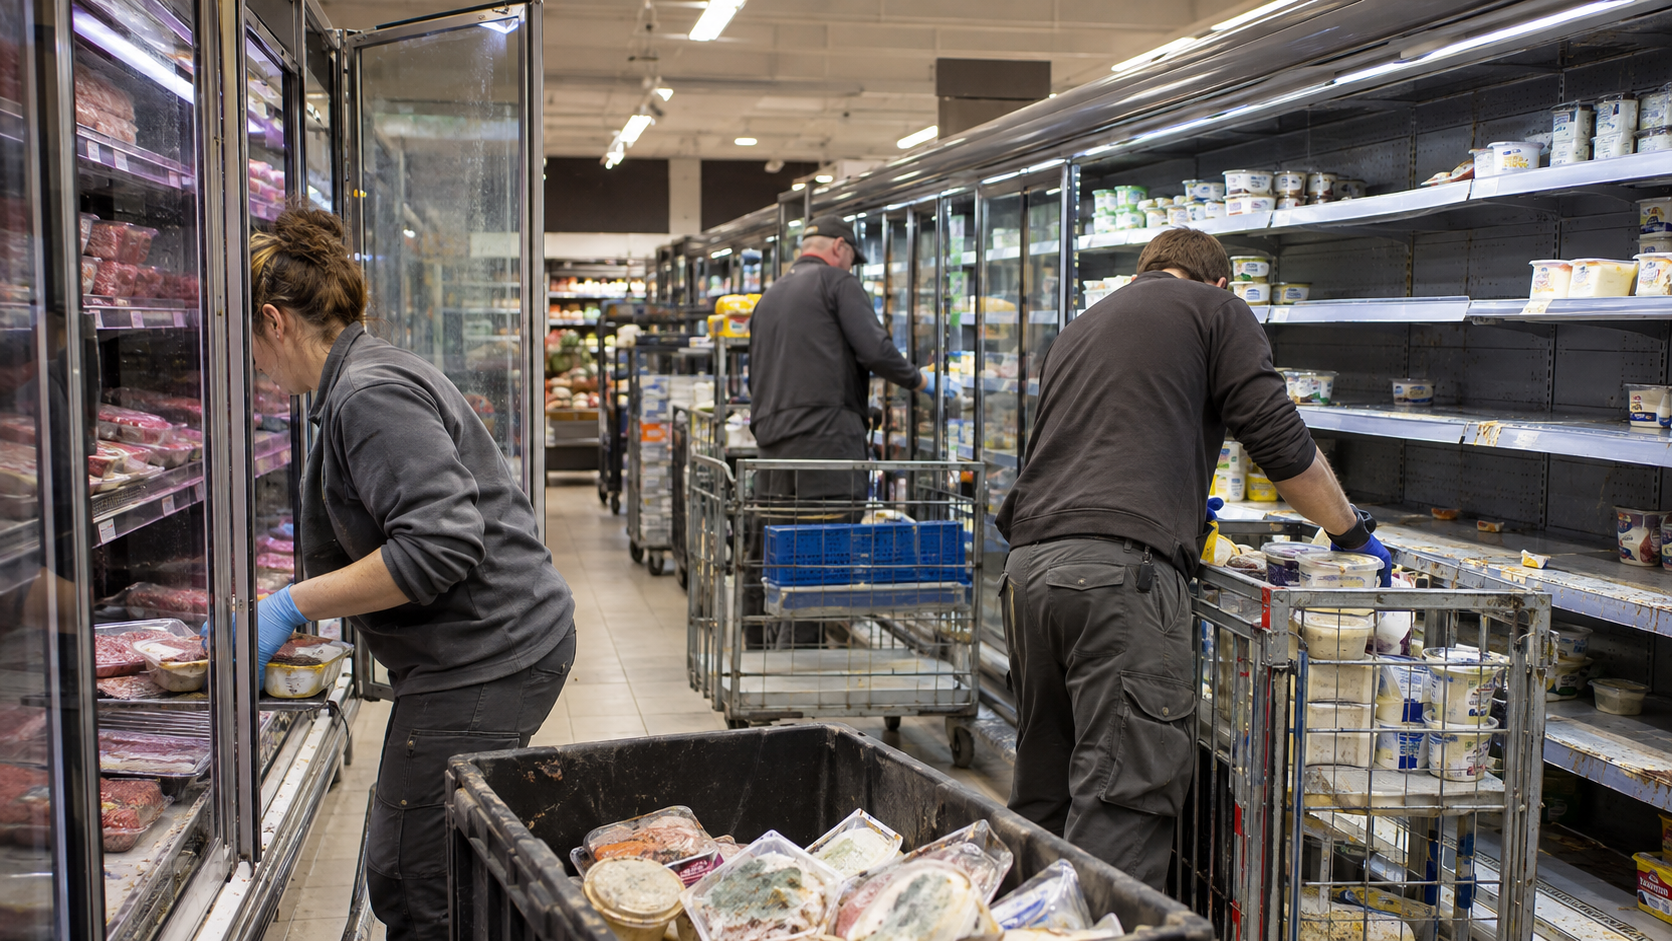
Bild: KI-generiert
Schon im Oktober traf es rund 700 Supermärkte in Frankreich
Der aktuelle Vorfall erinnert an die Ereignisse vom 12. Oktober in Frankreich. Damals übernahmen Unbekannte die Kontrolle über die Kühlanlagen Hunderter Supermärkte. Nach Angaben der französischen Regierung waren rund 700 Geschäfte betroffen. Die Angreifer lösten gezielt Abtauvorgänge aus und ließen die Temperaturen teilweise auf 50 Grad Celsius steigen. Dadurch verdarben große Lebensmittelbestände, während einzelne Anlagen überhitzten und Brände auslösten.
Besonders schwer traf es die Handelsketten Intermarché, Coopérative U, Carrefour, Leclerc und Monoprix. Allein bei Intermarché entstanden nach Unternehmensangaben Schäden in zweistelliger Millionenhöhe. Die französische Staatsanwaltschaft leitete deshalb Ermittlungen ein. Zudem warnte die französische Cybersicherheitsbehörde ANSSI vor weiteren Angriffen auf vernetzte Kühlsysteme. Nur drei Wochen später treten nun vergleichbare Vorfälle in mehreren europäischen Ländern auf.
Hacker stellen Kühlanlagen in Schweden auf 50 Grad
Besonders konkrete Schadensmeldungen kommen aus Schweden. In einem ICA-Supermarkt in Sjöbo manipulierten Hacker die Steuerung der Kühl- und Gefrierschränke. Die Geräte erreichten daraufhin 50 Grad Celsius, sodass große Mengen Tiefkühlware unbrauchbar wurden. Der Markt musste deshalb zeitweise schließen. Filialleiter Rickard Nilsson bezifferte den entstandenen Schaden auf mehrere zehntausend Euro.
Auch andere ICA-Filialen meldeten manipulierte Kühlanlagen. Betroffen waren unter anderem Geschäfte in Stockholm und auf der Insel Öland. Dort konnten Kunden vorübergehend keine gekühlten oder tiefgefrorenen Lebensmittel kaufen. Die schwedische Handelskette Coop bestätigte außerdem Angriffe auf sieben Filialen. Nach ersten Erkenntnissen könnte bei Coop eine veraltete Fernverbindung über das Mobilfunknetz den Zugriff ermöglicht haben.
Weitere Angriffe in Belgien, Luxemburg und Irland
In Belgien trafen die Störungen unter anderem rund 40 Delhaize-Filialen und etwa 15 Carrefour-Märkte. Auch Geschäfte der Handelsketten Spar und Colruyt meldeten Probleme. Der Einzelhandelskonzern Ahold Delhaize bestätigte zudem betroffene Standorte in Luxemburg. Weil die Kühltechnik ausfiel oder falsche Temperaturen erreichte, mussten Mitarbeiter Waren kontrollieren und teilweise entsorgen.
Auch außerhalb des klassischen Lebensmittelhandels entstanden Schäden. Eine belgische Metzgerei in Hove meldete verdorbene Fleischwaren im Wert von etwa 15.000 Euro. In Irland waren zudem 13 SuperValu-Filialen betroffen. Dort entfernten Mitarbeiter vorsorglich gekühlte und tiefgefrorene Produkte aus dem Verkauf. In Estland gelang es Technikern dagegen, eine manipulierte Anlage innerhalb weniger Minuten zu sichern und größere Schäden zu verhindern.
Veraltete Steuerungssysteme ermöglichen Eingriffe aus der Ferne
Der Cyberangriff zeigt, wie anfällig vernetzte Kühlanlagen für digitale Manipulationen sein können. Viele Supermärkte nutzen zentrale Steuerungssysteme, damit externe Dienstleister Temperaturen überwachen und Anlagen aus der Ferne warten können. Unzureichend geschützte Fernzugänge eröffnen jedoch auch Angreifern Zugriffsmöglichkeiten. Besonders problematisch sind ältere Geräte, die keine Sicherheitsupdates mehr erhalten.
Bereits nach den Angriffen in Frankreich gerieten Steuerungssysteme des dänischen Herstellers Danfoss in den Mittelpunkt der Untersuchungen. Sicherheitsforscher hatten zuvor Schwachstellen in älteren Geräten identifiziert. Außerdem wurden bei späteren Angriffen in Frankreich Anlagen anderer Hersteller manipuliert. Damit beschränkt sich die Gefahr nicht auf einen einzelnen Anbieter. Allerdings ist weiterhin unklar, welche technischen Schwachstellen bei sämtlichen aktuellen Vorfällen tatsächlich ausgenutzt wurden.
Lebensmittelversorgung hängt zunehmend von digitaler Technik ab
Die Angriffe verursachen Schäden, obwohl die Stromversorgung der betroffenen Supermärkte grundsätzlich funktioniert. Denn die Hacker müssen keine Stromleitung unterbrechen, um Lebensmittelbestände unbrauchbar zu machen. Es genügt, die Steuerung einer Kühlanlage zu manipulieren und dadurch die vorgeschriebenen Lagertemperaturen zu überschreiten. Besonders empfindlich reagieren Fleisch, Fisch, Milchprodukte und Tiefkühlwaren auf solche Unterbrechungen der Kühlkette.
Auch deutsche Supermärkte setzen auf digital vernetzte Kühl- und Gefriersysteme. Deshalb sind die Vorfälle in anderen europäischen Ländern auch für den deutschen Lebensmittelhandel relevant. Der erneute Cyberangriff verdeutlicht, dass selbst vorhandene Stromversorgung keine funktionierende Kühlung garantiert. Während die Ermittler nach den Verantwortlichen suchen, bleibt die gesamte Schadenshöhe der neuen Angriffswelle offen. Bereits der französische Vorfall hatte jedoch gezeigt, dass solche Manipulationen Schäden in Millionenhöhe verursachen können.
Verfasser: Blackout News
Verwendete Quellen: Reuters (02.11.26) – AP (02.11.26) – Financial Times (29.10.26) – Le Monde (17.10.26)
Lesen Sie auch:
- Cyberangriff auf Hunderte Supermärkte – Hacker zerstören Lebensmittel im Millionenwert
- Sungrow-Wechselrichter: Hacker hätten auf 250.000 deutsche Solaranlagen zugreifen können
- Cyberangriff legt britisches Gaskraftwerk vier Tage lahm – Iran-Spur bleibt unbestätigt
- Stromausfall, Drohnen, Sabotage – so verwundbar ist Deutschlands kritische Infrastruktur