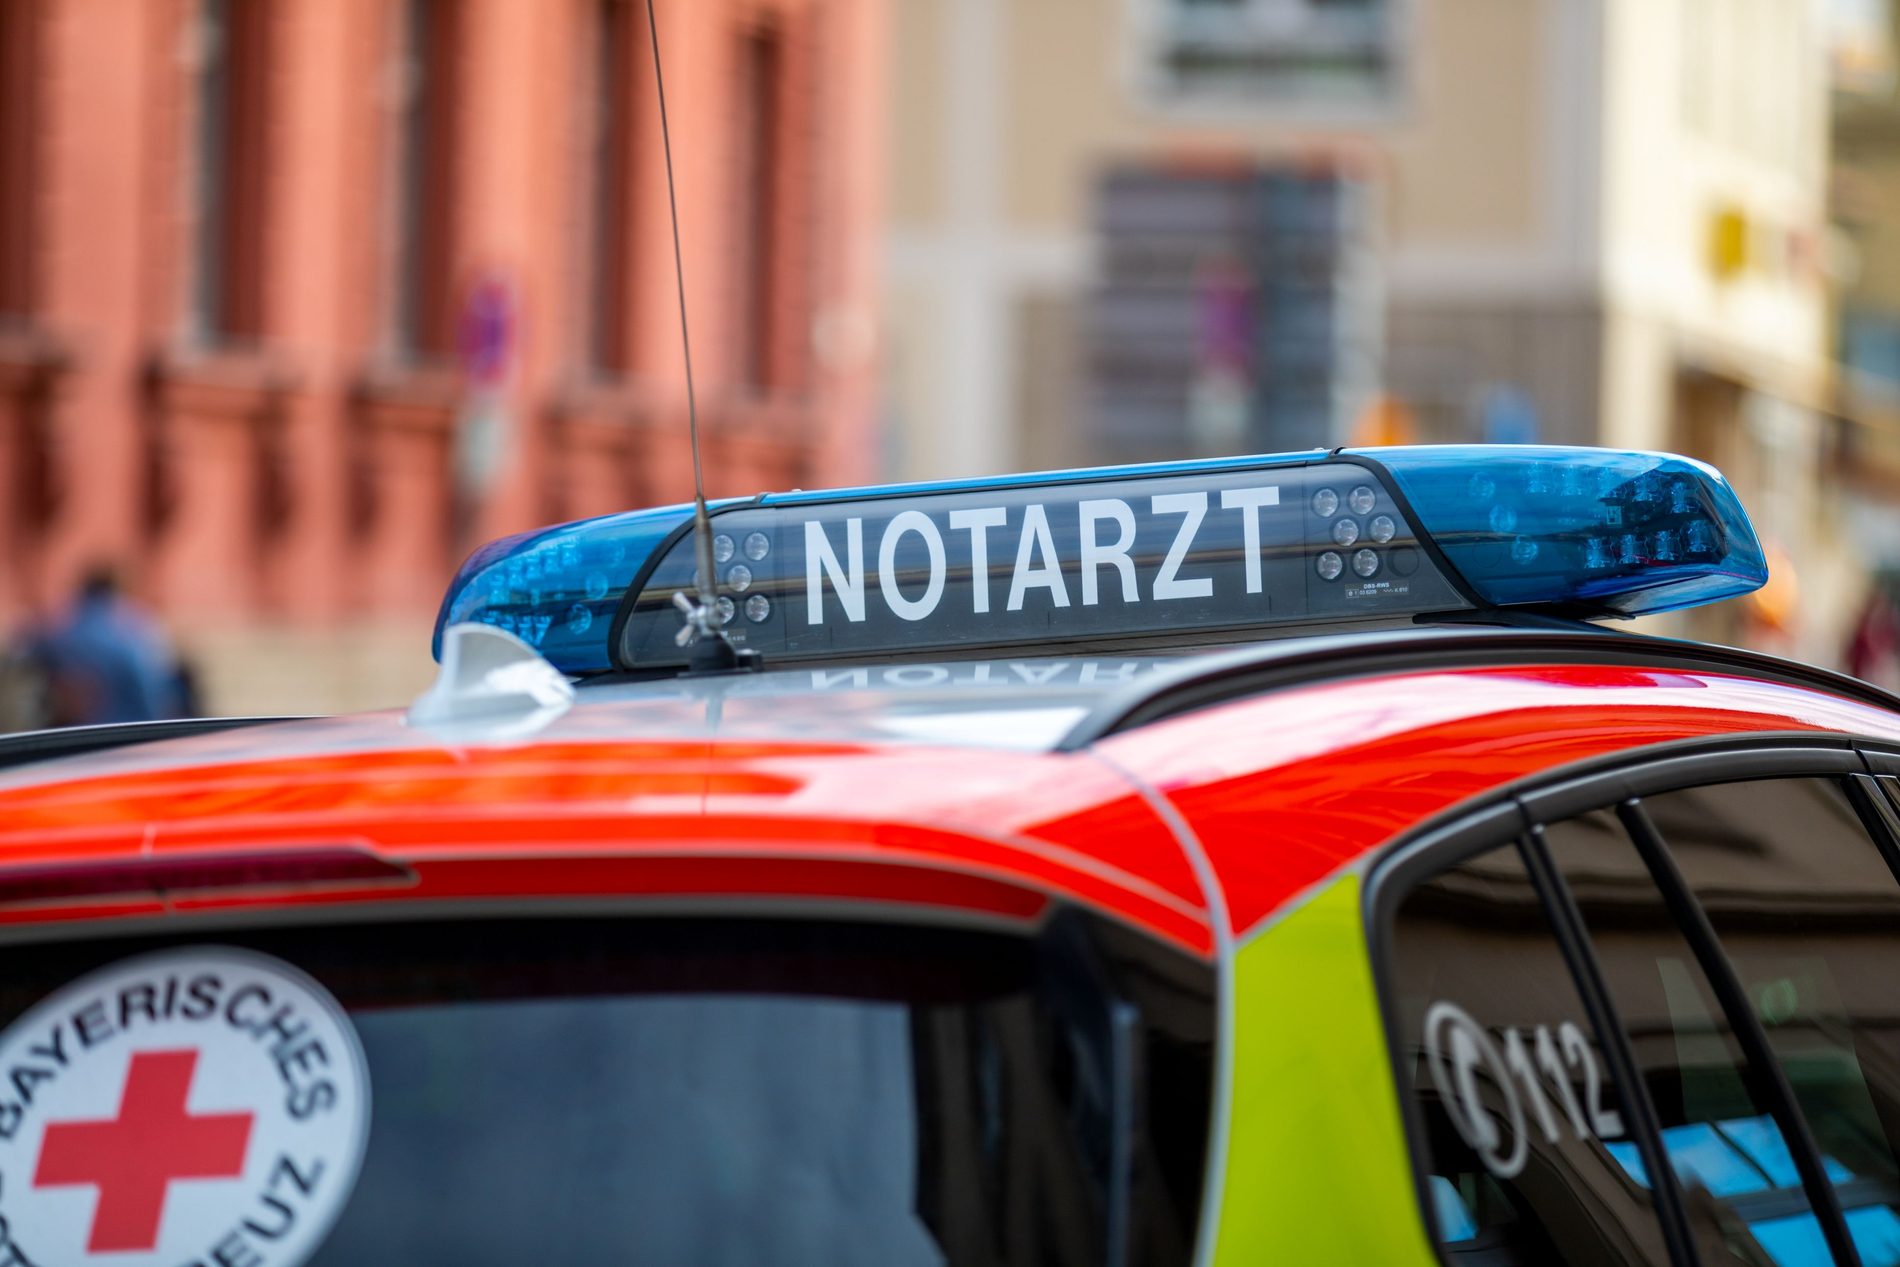
In Sachsen sind Mitte November 2026 brisante Einzelheiten zu einem mutmaßlich jahrelangen Datenleck im Rettungsdienst bekannt geworden. Unbekannte sollen Notrufdaten aus Alarmmeldungen abgefangen und auf einem Kanal in einem sozialen Netzwerk verbreitet haben. Darunter befanden sich offenbar Namen, Wohnadressen und medizinische Diagnosen, aber auch Hinweise auf Suizidversuche, Herzinfarkte und Drogenmissbrauch. Betroffen sind vor allem Leipzig, Zwickau, der Vogtlandkreis und der Erzgebirgskreis. Das LKA ermittelt in mehr als 100 Fällen; die Zahl aller betroffenen Patienten ist jedoch unbekannt. Laut Innenministerium läuft die Alarmierung von Rettungsdienst und Feuerwehr weiter.
Namen, Adressen und Diagnosen für Fremde zugänglich
Bei einem medizinischen Notruf erfassen Leitstellen Gesundheitsangaben, damit sie passende Hilfe schicken können. Deshalb enthalten Alarmtexte oft Details, die Außenstehende niemals erfahren sollten. Offenbar konnten Fremde solche Patientendaten über einen längeren Zeitraum mitlesen. Bei psychiatrischen Krisen, Suizidankündigungen oder Drogenmissbrauch drohen Betroffenen besonders schwere Eingriffe in die Privatsphäre. Schon die Verbindung von Anschrift, Einsatzzeit und Diagnose kann eine Person eindeutig erkennbar machen.
Das Datenleck beruhte nach bisherigen Berichten offenbar nicht auf einer einzelnen Fehlzustellung. Stattdessen soll ein automatisches System immer neue Meldungen aus dem Funkverkehr an einen Onlinekanal weitergeleitet haben. Das LKA erfuhr nach eigenen Angaben am 31. Oktober davon und nahm Ermittlungen auf. Dennoch ist offen, wie lange Dritte Zugriff hatten und ob sie die Informationen kopierten. Das Ausmaß der weitergegebenen Notrufdaten lässt sich daher noch nicht beziffern.
Notrufdaten über alte Pager abgefangen
Die technische Schwachstelle liegt offenbar in der Weitergabe von Einsatzinformationen an Pager. Wenn Leitstellen Rettungsdienst und Feuerwehr alarmieren, schicken sie kurze Texte an die Funkmeldeempfänger. Diese Texte können Namen, Einsatzorte und medizinische Hinweise enthalten. Nicht die Gespräche mit der Notrufzentrale sind nach den vorliegenden Erkenntnissen betroffen, sondern die übertragenen Alarmmeldungen. Das macht den Vorgang jedoch nicht weniger schwerwiegend: Der Rettungsdienst transportierte vertrauliche Patientendaten über ein offenbar angreifbares System.
Viele ältere Pager verwenden das Funkprotokoll POCSAG. Es enthält selbst keine Verschlüsselung, weshalb Betreiber zusätzlichen Schutz einbauen müssen. In sächsischen Alarmierungsnetzen soll dabei auch das Verfahren IDEA aus den 1990er-Jahren zum Einsatz kommen. Ein Hinweisgeber behauptet, Zugangsschlüssel seien in Internetforen zu finden. Diesen Vorwurf haben die Ermittler bislang nicht öffentlich bestätigt. Die genaue Methode der Täter ist deshalb weiterhin unbekannt.
Erste Reaktion: Weniger sensible Patientendaten
Der Rettungszweckverband Südwestsachsen hat nach den Berichten erste Konsequenzen gezogen. Für bestimmte Funkalarme entfallen jetzt Patientennamen und Hausnummern. So sollen fremde Empfänger weniger Patientendaten aus den Nachrichten herauslesen können, während die Einsatzkräfte weiter ihre Alarmierung erhalten. Der Schritt belegt zugleich, dass sich besonders sensible Inhalte kurzfristig aus den Pager-Texten entfernen lassen. Er ersetzt jedoch weder sichere Verschlüsselung noch die Aufklärung des Datenlecks.
Der IT-Sicherheitsexperte Thomas Blinn kritisiert die mangelhafte Absicherung solcher Geräte. Er fordert deshalb eine verbindliche Prüfung und Zertifizierung von Funkmeldeempfängern durch Bundesbehörden. Gerade bei Feuerwehr und Rettungsdienst darf eine lange Nutzungsdauer nicht als Ersatz für Sicherheitsprüfungen gelten. Denn für einen Patienten ist es unerheblich, ob ein Datenleck durch veraltete Software, schwache Schlüssel oder schlechte Vorgaben entstand. Nach den bisherigen Berichten waren diese Notrufdaten samt Gesundheitsangaben für Unbefugte lesbar.
Datenschutzaufsicht kennt vier Meldungen – Opferzahl weiter offen
Die sächsische Datenschutzbeauftragte Juliane Hundert hat bereits vier Meldungen zum Vorgang erhalten. Die Zahl sagt jedoch nichts darüber aus, wie viele Einsätze oder Patienten betroffen sind. Unabhängig davon zählt die Aufsichtsbehörde landesweit bis Ende Oktober 1.400 gemeldete Datenschutzverletzungen, gegenüber 1.058 im gesamten Vorjahr. Die Statistik zeigt eine hohe Belastung der Kontrolleure, darf aber nicht mit dem aktuellen Datenleck gleichgesetzt werden. Für die Betroffenen fehlt bislang vor allem Klarheit darüber, welche Patientendaten tatsächlich im Netz standen.
Die Behörden müssen nun die Reichweite der Veröffentlichung von Notrufdaten klären und mögliche weitere Kopien aufspüren. Außerdem müssen die Betreiber prüfen, ob ihre Pager noch über unsichere Schlüssel oder überflüssige personenbezogene Angaben verfügen. Der Rettungsdienst benötigt für schnelle Einsätze zuverlässige Informationen, aber keinen öffentlich mitlesbaren Gesundheitsbericht. Wenn Namen, Adressen und Diagnosen von Menschen in Not jahrelang über einen fremden Kanal abrufbar waren, hat der Schutz privater Informationen versagt. Gerade Bürger, die in akuten Notlagen auf Feuerwehr und Rettungsdienst angewiesen sind, dürfen diesen Preis nicht zahlen.
Verfasser: Blackout News
Verwendete Quellen: Tag 24 (15.11.26) – MDR (13.11.26) – Heise Online (12.11.26) – Medienservice Sachsen (08.11.26)
Lesen Sie auch:
- Stromausfall bei Leitstelle der Berliner Feuerwehr – Notstromaggregat nicht angesprungen
- Deutschland träumt von Digitalisierung: Im Notfall setzt sogar der Katastrophenschutz noch auf Fax
- Behördenfunk-Chef schließt Anbieter aus bestimmten Staaten aus
- Frankreich: Cyberangriff auf Blutbank – Hacker manipulieren Kühlanlagen auf 110 Grad