Oslo – Ein Cyberangriff auf Equinor hat am 17. November 2026 interne IT-Systeme des norwegischen Energiekonzerns gestört. Unbekannte Angreifer trafen Dienste und Anwendungen, während das interne E-Mail-System laut einem Mitarbeiter zeitweise ausfiel. Der Vorfall betrifft Europas größten Gaslieferanten und damit einen zentralen Akteur der europäischen Gasversorgung. Equinor versichert jedoch, dass Öl- und Gasförderung normal laufen. Hinweise auf gestohlene Daten gibt es bislang nicht, und der Konzern hat Gegenmaßnahmen eingeleitet.
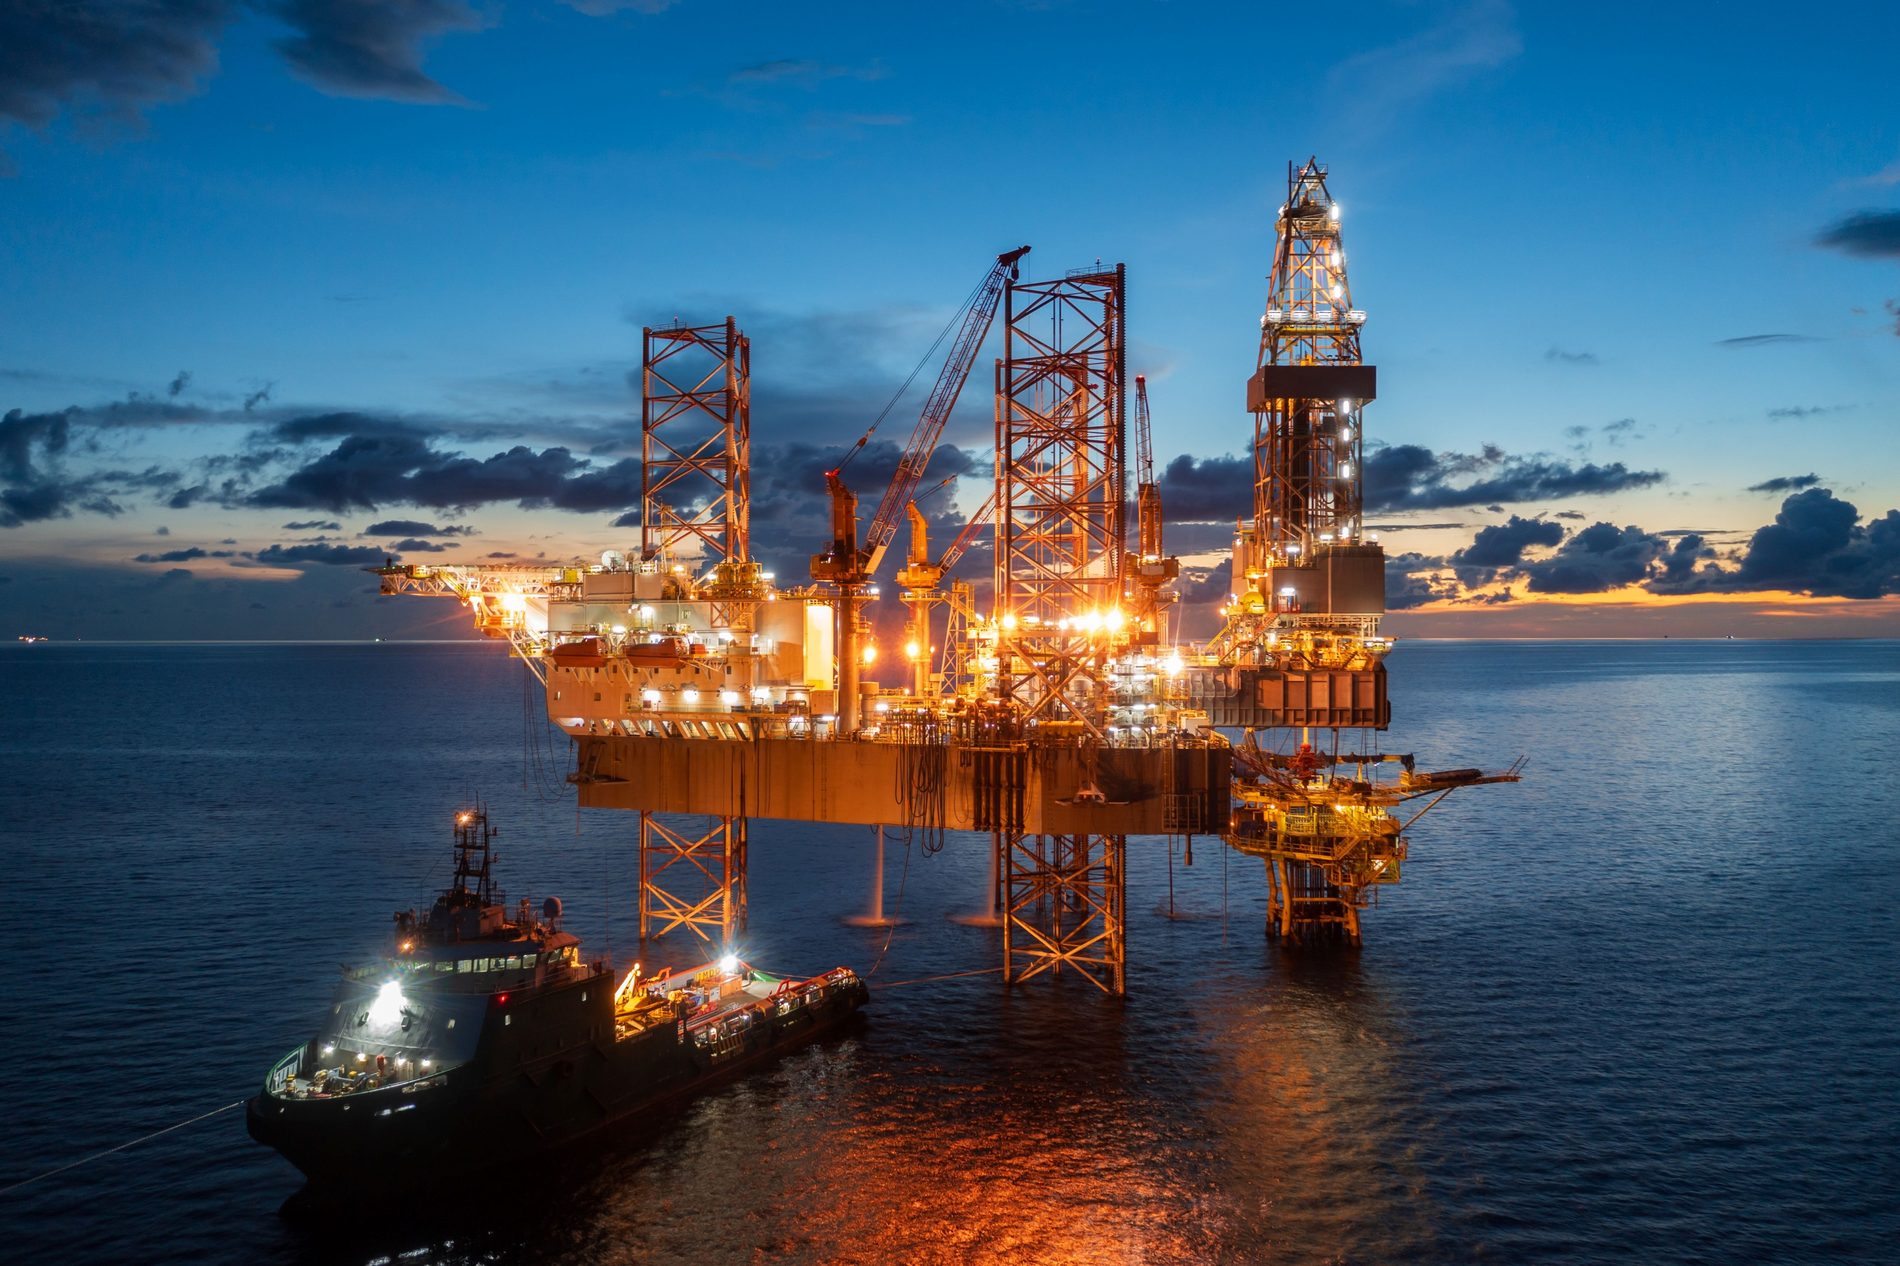
Bild: Shutterstock
Cyberangriff auf Equinor behindert interne Kommunikation
Betroffen sind nach Angaben einer Unternehmenssprecherin Anwendungen und weitere IT-Systeme. Mitarbeiter müssen deshalb mit Einschränkungen bei internen Diensten rechnen. Nach Angaben eines Konzernmitarbeiters fiel zudem das interne E-Mail-System aus. Equinor erklärte gegenüber norwegischen Medien jedoch, der Zugriff auf sämtliche eigenen Systeme sei weiterhin möglich.
Welches Einfallstor die Angreifer nutzten, ist bislang unbekannt. Auch zum Beginn des Vorfalls und zu möglichen Hintermännern machte Equinor keine Angaben. Spezialisten sollen die Attacke eindämmen und die Integrität der IT-Systeme wiederherstellen. Ob einzelne IT-Systeme bereits bereinigt wurden, lässt sich aus den veröffentlichten Angaben noch nicht ableiten.
2025 kamen 44 Prozent der deutschen Gasimporte aus Norwegen
Für die deutsche Gasversorgung ist der Standort Norwegen entscheidend. Nach Zahlen der Bundesnetzagentur kamen 2025 rund 44 Prozent der deutschen Erdgasimporte aus Norwegen. Damit war das Land erneut Deutschlands wichtigster Lieferant, während die direkten russischen Pipelineimporte bereits weggefallen waren. Der Anteil beschreibt jedoch alle Lieferungen aus Norwegen und nicht allein das Geschäft von Equinor.
Der Cyberangriff auf Equinor führte nach Konzernangaben bisher zu keinen Einschränkungen bei Öl und Erdgas. Deshalb gibt es derzeit keinen Beleg für geringere Liefermengen oder Auswirkungen auf die Gasversorgung in Deutschland. Solche Folgen wären erst bei Störungen der Förderung oder des Transports denkbar. Ob die Angreifer überhaupt Zugang zu industriellen Steuerungen suchten, ist nicht bekannt.
Norwegen stuft Cybergefahr bereits als hoch ein
Bereits am 27. Oktober 2026 setzte Norwegen das nationale Cyberrisiko auf Stufe vier von fünf. Die Sicherheitsbehörde NSM registrierte innerhalb eines halben Jahres dreimal so viele erfolgreiche Cyberoperationen gegen norwegische Unternehmen. Besonders gefährdet seien kritische Infrastruktur und relevante Dienstleister. Deshalb hatte die Behörde Betreiber zu sofortigen Sicherheitsmaßnahmen aufgefordert.
Die NSM steht inzwischen mit Equinor in Kontakt und bietet Hilfe an. Außerdem informierte der Konzern die Offshore-Aufsicht Havtil und mehrere Ministerien. Auch der polizeiliche Sicherheitsdienst PST wurde nach norwegischen Medienberichten unterrichtet. Bisher gibt es jedoch keinen belastbaren Hinweis auf die Täter oder ein politisches Motiv.
IT-Störung ist kein Produktionsausfall
Die Unterscheidung zwischen Büro-IT und Anlagensteuerung ist für die Gasversorgung entscheidend. Eine erfolgreiche Attacke auf Fördertechnik könnte die Folgen erheblich verschärfen, doch dafür liegen hier keine Hinweise vor. Außerdem hat die Bundesnetzagentur am 17. November die deutsche Gasversorgung als stabil bewertet. Sie meldete einen Speicherfüllstand von 57,3 Prozent und weiterhin stabile Importe.
Trotz unveränderter Förderung beeinträchtigt der Cyberangriff auf Equinor die interne Arbeit eines bedeutenden Energiekonzerns. Der Betreiber muss nun klären, welche IT-Systeme die Täter erreichten und wie lange sie aktiv waren. Ebenso offen ist, wann alle internen Dienste wieder störungsfrei arbeiten. Für die Gasversorgung zählt zunächst jedoch, dass Equinor seine Förderung fortsetzt und Norwegen weiter Erdgas liefert.
Verfasser: Blackout News
Verwendete Quellen: Equinor (18.11.26) – Reuters (17.11.26) – Digi (17.11.26) – Norwegische Sicherheitsbehörde NSM (27.10.26)
Lesen Sie auch:
- Cyberangriff legt britisches Gaskraftwerk vier Tage lahm – Iran-Spur bleibt unbestätigt
- Cyberangriff in Norwegen: Hacker öffnen stundenlang Staudammventile
- 8.547 Systeme von Wind- und Solarparks nahezu ungeschützt im Netz
- Cyberangriff auf Polens Energiesystem – Regierung meldet Beinahe-Blackout